Liigu peamise sisu juurde

Olulised hostingu partnerlusprogrammi eelised

· 4 min lugemine

Avaldatud 22. augustil 2026

Olulised hostingu partnerlusprogrammi eelised

Hostinguäri kaotab harva aega seetõttu, et keegi ei suuda serverit luua. Aega kaob siis, kui iga uue kliendi seadistus muutub kohandatud projektiks, iga tugipäring algab erineva sisselogimisega ja iga uuendus toob kaasa öise konfiguratsiooniprobleemi ohu. Kõige kasulikumad hostingu partnerlusprogrammi eelised lahendavad esmalt need töökorralduslikud probleemid. Tulud on muidugi olulised, kuid partnerlus on väärtuslik ainult siis, kui see muudab teie teenuse osutamise ja toetamise samuti lihtsamaks.

Hostingu pakkujate, agentuuride, arendajate ja taristuettevõtete jaoks võib õige programm muuta juhtpaneeli lihtsalt järjekordsest kataloogitootest praktiliseks osaks paremast hostingupakkumisest. Üksikasjad on olulised: kuidas litsentse juurutatakse, kes aitab siis, kui server ei käitu korralikult, kas kliendid saavad kasvada ilma, et neid sunnitaks keerulisse paketti, ja kas teie ettevõte säilitab suhte üle kontrolli.

Mida hostingu partnerlus tegelikult parandama peaks​

Partnerlusprogramm peaks vähendama hõõrdumist teie pakutava taristu ja teie klientide saadava kogemuse vahel. See kõlab lihtsalt, kuid just siin jäävad paljud programmid hätta. Litsentside allahindlus on kasulik. Allahindlusest, millega kaasneb aeglane juurutamine, ebaselge tehniline vastutus või toode, mida klientidel on raske kasutada, ei ole kuigi palju säästu.

Otsige programmi, mis parandab korraga kolme valdkonda: teenuse osutamist, kliendikogemust ja ärimajandust. Teenuse osutamine tähendab, et saate seadistada servereid ja kontosid ilma, et peaksite iga tellimuse ümber käsitsi protsessi ehitama. Kliendikogemus tähendab, et kliendid saavad hallata saite, domeene, andmebaase, e-posti, SSL-sertifikaate ja varukoopiaid ilma, et nad peaksid tavapäraste toimingute jaoks tugipiletit avama. Ärimajandus tähendab, et saate luua korduvat tulu ilma sama palju korduvat tööd lisamata.

See kombinatsioon on eriti oluline väiksemate hostinguettevõtete ja agentuuride jaoks. Suurel teenusepakkujal võivad olla meeskonnad, kes tegelevad automaatika, arveldusintegratsioonide ja 1. taseme toega. Väiksem meeskond vajab tööriistu, mis teeksid rohkem korralduslikku tööd nende eest ära.

Hostingu partnerlusprogrammi eelised teenusepakkujatele​

Kõige tugevamad eelised ei ole alati need, mis müügiesitluses kõige muljetavaldavamad välja näevad. Need on need, mida teie meeskond märkab tegusal teisipäeval, kui üks klient vajab uut saiti kiiresti käima, teine vajab juurdepääsu taastamist ja keegi küsib, miks tema postkast on täis.

Kiirem juurutamine ja ühtlasem teenus​

Partneritele sobiv juhtpaneel annab teile korratava viisi hostimiskeskkondade juurutamiseks. Selle asemel et seadistada iga serverit ja veebisaiti käsurea töö, eraldi utiliitide ja mälu abil, saab teie meeskond järgida üht selget töömudelit.

Järjepidevus tasub end kiiresti ära. Uued töötajad õpivad töövoo kiiremini selgeks. Dokumentatsioon muutub lühemaks ja täpsemaks. Tugiagendid suudavad kliendikeskkondade lõikes seadeid ja levinud probleeme ära tunda, selle asemel et käsitleda iga serverit eraldi mõistatusena.

See ei tähenda, et iga klient peaks saama sama paketi. Saate endiselt pakkuda hallatud WordPressi hostimist, arendajatele suunatud VPS-pakette, agentuurikontosid või suure ressursimahuga konfiguratsioone. Erinevus seisneb selles, et alus jääb teie meeskonnale tuttavaks.

Parem kliendikogemus ilma juhtnuppe peitmata​

Kliendid tahavad iseseisvust, kuid nad ei taha paneeli, mis tundub nagu lennuki kokpit. Hea partnerlus võimaldab teil pakkuda tegelikku kontrolli vormis, mis on selle kasutajatele arusaadav.

Veebisaidi omaniku jaoks võib see tähendada domeeni lisamist, andmebaasi loomist, varukoopiate kontrollimist või SSL-sertifikaadi paigaldamist ilma toe järele ootamata. Arendaja jaoks võib see tähendada mitme saidi ja PHP sätete haldamist, hoides samal ajal serverijuurdepääsu kättesaadavana, kui on vaja sügavamat tööd. Agentuuri jaoks võib see tähendada kliendikontode eraldamist, et üks projekt ei mõjutaks kogemata teist.

Eesmärk ei ole täiustatud valikute eemaldamine. Eesmärk on tuua igapäevased toimingud käeulatusse ja hoida täiustatud haldus seal, kuhu see kuulub. See vähendab välditavaid tugipileteid, andes klientidele samal ajal kindluse, et nende hostimine ei ole must kast.

Rohkem ruumi korduvale tulule​

Hostingu partnerlused võivad aidata teenusepakkujatel koondada tarkvaralitsentsid, serverihalduse, varukoopiad, sertifikaadid, migratsiooniabi ja toe terviklikumaks teenuseks. See loob samast taristusuhest rohkem kui ühe teenimisviisi.

Siin on üks kompromiss. Teenuste lisamine toimib ainult siis, kui suudate neid usaldusväärselt osutada. Varusalvestuse müümine ilma selge varunduspoliitikata tekitab riski. Hallatud toe lubamine ilma määratletud reageerimisaegadeta tekitab pettumust. Alustage teenustest, mida teie meeskond suudab hästi hallata, ja laienege seejärel tegeliku kliendinõudluse põhjal.

Selge pakkumine on tavaliselt tugevam kui ülekoormatud pakkumine. Näiteks võib teenusepakkuja lisada igasse paketti veebisaidi põhihalduse ning pakkuda seejärel lisatasu eest täiendavat varundusmahtu, praktilist migratsiooniabi või prioriteetset serveriabi. Kliendid saavad aru, mida nad ostavad, ja teie marginaale on lihtsam jälgida.

Väiksem tugisurve kasutatavate tööriistade kaudu​

Tugi on koht, kus partnerlusprogramm tõestab oma väärtust. Kui teie kliendid saavad põhiülesannetega turvaliselt hakkama, saab teie meeskond keskenduda intsidentidele, jõudlusküsimustele, migratsioonidele ja suurema väärtusega tööle.

Kasutatavus ei ole pehme omadus. Sellel on otsene tegevuskulu. Segase navigeerimisega paneel tekitab pileteid. Halb nähtavus tekitab pileteid. Klient, kes ei suuda öelda, kas veebisait, andmebaas või teenus töötab, tekitab pileteid, tavaliselt juba valmis kiireloomulise teemareaga.

Reaalajas serveriseire ja selge kontotaseme haldus aitavad meeskondadel probleeme varem märgata. Need muudavad ka tugivestlused tulemuslikumaks. Selle asemel et paluda kliendil kirjeldada ebamäärast probleemi, saate kesksest kohast kontrollida ressursikasutust, teenuse olekut ja mõjutatud veebisaiti.

Tugevam pakkumine agentuuridele ja edasimüüjatele​

Agentuurid asuvad sageli kliendi ja taristu vahel. Nad peavad liikuma kiiresti, kaitsma kliendi juurdepääsu ja vältima arveldatavate tundide kulutamist hostingu tavapärasele hooldusele. Partnerlus võib anda neile hostimiskihi, mida nad saavad müüa oma teenusemudeli all, hoides samal ajal kliendikeskkonnad korrastatuna.

Siin on kasulik võimalus hallata piiramatut arvu domeene ja eraldi kontosid. Agentuur saab hoida iga kliendi eraldatuna, delegeerida sobiva juurdepääsu ja säilitada järjepideva töövoo kasvava portfelli ulatuses. See muudab üleandmised puhtamaks ka siis, kui kliendi kontaktisik muutub või projekt vahetab omanikku.

Edasimüüjate jaoks toetab see struktuur usaldusväärsemat teenust kui lihtsalt serveri kasutajatunnuste edasiandmine. Saate pakkuda hallatud keskkonda äratuntavate protsesside, lihtsa juurdepääsu ja kliendile arusaadavate toe piiridega.

Mida enne programmiga liitumist kontrollida​

Mitte iga hostingu partnerlus ei ole loodud iga ettevõtte jaoks. Enne registreerumist testige praktilisi küsimusi, mis mõjutavad teie igapäevatööd.

Esiteks kaaluge juurutamist. Kas saate tarkvara installida ja aktiveerida taristus, mida teie kliendid juba kasutavad? Kui töötate pilveteenuse pakkujatega nagu DigitalOcean või Vultr, võivad ühilduvus ja selge juurutustee säästa märkimisväärselt seadistusaega.

Järgmisena kontrollige kontohaldust. Kas saate luua eraldi kliendikontosid, määrata õigusi ja hallata mitut veebisaiti ilma, et teie meeskond peaks läbima halduslikke takistusribasid? Kui teie ettevõte müüb agentuuridele või edasimüüjatele, on see põhivajadus, mitte lihtsalt meeldiv lisandus.

Seejärel uurige tuge ja vastutust. Selgitage välja, mida partner pakub, millega peaksite teie tegelema ja kust algab eskaleerimine. Hea programm ei teeskle, et tehnilisi probleeme ei juhtu kunagi. See annab teile selge tee edasi, kui need tekivad.

Lõpuks vaadake üle väljumistee. Tarnijalukustus on kulukas siis, kui see ilmneb pärast teie kliendibaasi kasvu. Peaksite mõistma, kuidas andmeid, saite ja konfiguratsioone saab liigutada, kui teie taristustrateegia muutub. Paindlikkus kaitseb teie ettevõtet ka siis, kui te ei pea seda kunagi kasutama.

Ehitage partnerlus oma töömudeli ümber​

Parim programm üksikarendaja jaoks ei pruugi olla parim piirkondliku hostingu pakkuja jaoks. Vabakutseline võib väärtustada kiiret seadistamist ja lihtsat kliendi üleandmist. Hostinguettevõte võib rohkem hoolida kontode skaleerimisest, litsentsihaldusest, seirest ja korratavatest tugiprotsessidest. Agentuur võib seada esikohale klientide eraldamise ja WordPressi-sõbralikud tööriistad.

FASTPANEL on loodud selle praktilise kesktee ümber: tõsised serverihalduse võimalused on esitatud viisil, mis ei nõua klientidelt täiskohaga süsteemiadministraatoriteks saamist. See võib olla kasulik sobivus siis, kui soovite pakkuda hallatud hostimist koos kontrolli, nähtavuse ja kasvuruumiga.

Partnerlus peaks muutma teie ettevõtte võimekamaks, mitte sõltuvamaks käsitsitööst või läbipaistmatutest süsteemidest. Valige selline, mis aitab teil pakkuda selgemat teenust, annab klientidele kasuliku kontrolli ja jätab teie meeskonnale rohkem aega probleemide jaoks, mis tõesti vajavad inimese tähelepanu. Just siin hakkab hostingu programm teie ettevõttes oma kohta välja teenima.
Kuidas Linuxis majutusteenuse kasutajaid turvaliselt isoleerida

· 5 min lugemine

Avaldatud 12. novembril 2026

Kuidas Linuxis majutuskasutajaid turvaliselt isoleerida?

Jagatud server võib kuid laitmatult töötada, kuni üks kompromiteeritud veebisait loeb faili, mida ta ei tohiks kunagi näha. Seepärast peavad meeskonnad majutuskasutajaid turvaliselt isoleerima: see pole suurte veebimajutusettevõtete luksus, vaid elementaarne reegel iga serveri puhul, kus majutatakse rohkem kui üht saiti, klienti või projekti.

Kasutajate isoleerimine piirab kahju, kui rakenduses on haavatav plugin, nõrk parool või üles laaditud fail osutub pahatahtlikuks. Samuti takistab see ühel suure koormusega kontol kõigi teiste veebisaitide aeglustamist. Eesmärk on lihtne: igal kliendil peaks olema piisavalt õigusi oma veebisaitide haldamiseks, samal ajal kui server hoiab kõige muu ümber selged piirid.

Mida majutuskasutajate isoleerimine tegelikult tähendab​

Isoleerimine ei ole üks seadistus. See on koos toimivate kihtide kogum. Minimaalselt vajab majutuskonto oma Linuxi kasutajat, kodukataloogi, failide õigusi, andmebaasi mandaate, PHP protsessi ja juurdepääsureegleid. Ühe veebisaidi rike ei tohiks automaatselt anda juurdepääsu kõigile serveris olevatele veebisaitidele.

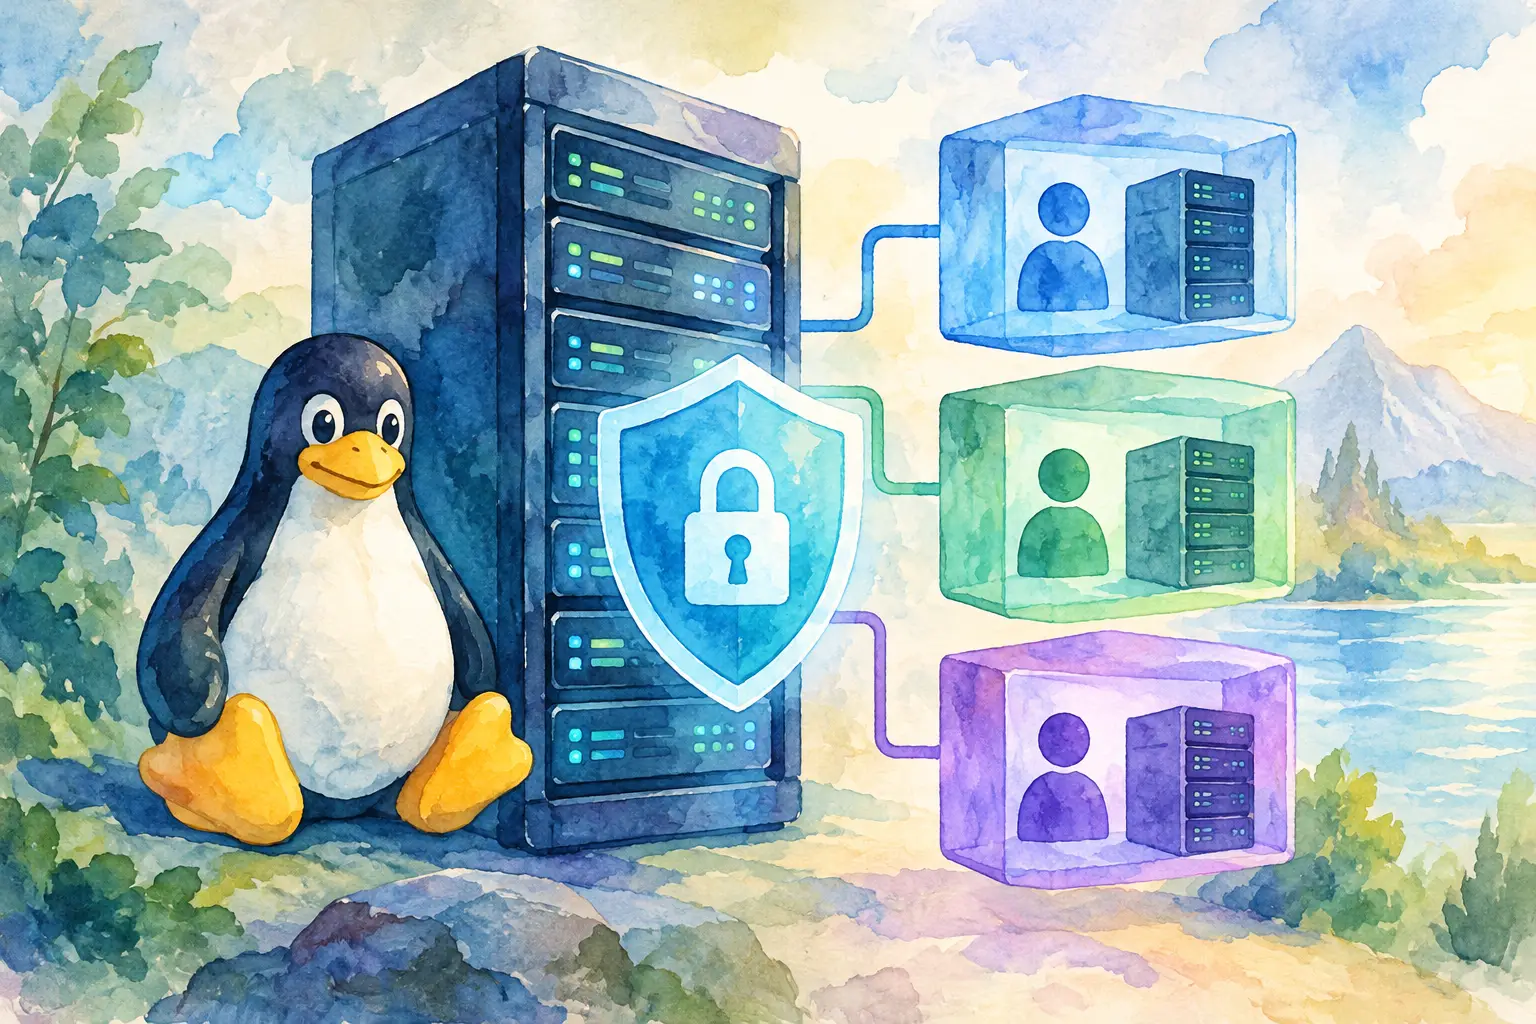
Kujutle jagatud serverit kortermajana. Eraldi Linuxi kasutaja on korteriuks. Õiged failiõigused on lukk. Eraldi PHP-FPM-i protsessikogumid, andmebaasikasutajad ja ressursipiirangud on seinad, tehnovõrgud ja kaitselülitid. Üks kaitsekiht aitab, kuid ainult sellele lootmine muudab väikesed intsidendid pikkadeks õhtuteks.

Sobiv isolatsioonitase sõltub sellest, mida majutad. Mõnel usaldusväärsel administraatoril kasutatavatel paaril sisemisel saidil on teistsugused vajadused kui 80 kliendikontoga agentuuriserveril. Omavahel mitteseotud klientide puhul tasub tugevam eraldatus ära, isegi kui see nõuab rohkem seadistamist ja veidi rohkem mälukasutust.

Alusta igale majutuskontole eraldi Linuxi kasutaja loomisest​

Ära käivita kõiki veebisaite sama süsteemikonto all. Kui kõik veebifailid kuuluvad üldisele veebikasutajale, näiteks `www-data`, võib iga haavatav skript, mis saab faile kirjutada, muuta ka mõne teise kliendi saiti.

Loo igale majutuskontole spetsiaalne Linuxi kasutaja ning määra selle kasutaja omandusse tema enda dokumendijuure kataloog, logid, ajutised failid ja rakenduse failid. Väldi võimaluse korral ühiskasutatavaid kirjutatavaid katalooge. Kataloogist, kuhu saavad kirjutada kõik kontod, saab varem või hiljem probleemide ooteala.

Määra vaikimisi konservatiivsed õigused. Veebisaidi kataloogid vajavad tavaliselt õigust `755`, tavaliste failide puhul sobib aga `644`. Saladusi sisaldavatele konfiguratsioonifailidele tuleks seada rangemad õigused, sageli `600` või `640`, olenevalt teenusekontost, millel on vaja neid faile lugeda. Ära kasuta õigust `777` ainult sellepärast, et üleslaadimiskaustaga on probleeme. Nii kõrvaldad sümptomi, eemaldades ukselt luku.

Omandiõigus on sama tähtis kui numbrilised õigused. Näiteks võib WordPressi sait vajada kirjutusõigust asukohale `wp-content/uploads`, kuid veebiteenusel ei tohiks olla õigust kogu rakendust ümber kirjutada. Anna kirjutusõigus ainult nendele kataloogidele, mis seda tegelikult vajavad.

Hoia kontode piirid jagatud asukohtadest eemal​

Varukoopiaid, seansse, vahemälu või juurutusfaile võib tunduda ahvatlev salvestada ühisesse asukohta. See võib olla mugav, kuni õigused muutuvad või puhastustöö kustutab valed failid. Hoia kasutajapõhiseid rakenduseandmeid selle konto kodukataloogis või muus asukohas, mis kuulub konkreetselt sellele kontole.

Kui ühiskasutatavat teenust ei saa vältida, määra juurdepääs selgesõnaliselt. Kasuta spetsiaalset rühma, millel on ainult vajalikud õigused, dokumenteeri selle olemasolu põhjus ja vaata rühm pärast muudatusi üle. „Ajutine” ühiskasutatav juurdepääs kipub muutuma alaliseks.

Käivita PHP-d iga konto jaoks eraldi​

PHP-veebisaitide puhul on käitusmudel üks olulisemaid valikuid, mida teed. PHP käitamine ühise protsessi kaudu tähendab, et haavatav sait võib saada juurdepääsu, mis ulatub selle enda failidest palju kaugemale. Eraldi PHP-FPM-i protsessikogumi kasutamine iga majutuskasutaja jaoks loob selgema piiri: PHP-tööprotsess käivitatakse selle konto Linuxi kasutajana ning sellel on oma protsessiseaded ja piirangud.

Kasutajapõhine PHP-FPM-i protsessikogum muudab ka tõrkeotsingu lihtsamaks. Kui ühe kliendi rakendus hakkab kasutama liiga palju protsessitöötajaid või mälu, saad tuvastada vastutava protsessikogumi, selle asemel et käsitleda serverit ühe suure mõistatusena. Määra protsessikogumi tasemel piirangud, näiteks maksimaalne alamprotsesside arv ja päringute ajalõpud, lähtudes konto paketist ja rakenduse tegelikest vajadustest.

Siin tuleb teha kompromiss. Rohkem PHP-FPM-i protsessikogumeid tarbib rohkem mälu kui üks ühine protsessikogum, eriti väikeses virtuaalserveris. Vähese liiklusega saitidega serveris vali mõistlikud piirangud, selle asemel et luua liiga suuri protsessikogumeid. Ära aga loobu kontode eraldatusest ainult väikese RAM-i kokkuhoiu nimel. Suurenda serveri võimekust, enne kui muudad kõik kliendid üheks turvatsooniks.

Mitte-PHP-rakenduste puhul järgi sama põhimõtet. Käivita Node.js-i, Pythoni, Ruby või kohandatud teenuseid spetsiaalsete kasutajate all. Kasuta eraldi süsteemiteenuseid ja keskkonnafaile, mitte üht jagatud rakendusekontot, millel on juurdepääs igale projektile.

Eralda andmebaasid, mandaadid ja saladused​

Andmebaasiserveris laguneb isolatsioon sageli märkamatult. Kõigile rakendustele sama andmebaasiadministraatori sisselogimise andmete andmine on seadistamise ajal mugav, kuid jääb pärast seda igaveseks riskiks. Igal saidil peaks olema oma andmebaas ja andmebaasikasutaja, kelle õigused piirduvad selle andmebaasiga.

Ära anna rakendusekasutajatele üldõigusi, uute kasutajate loomise õigust ega juurdepääsu kõigile skeemidele, välja arvatud juhul, kui selleks on konkreetne töökorralduslik põhjus. Ohustatud CMS-i mandaat peaks paljastama ühe rakenduse andmed, mitte serveri klientide andmeid.

Käsitle saladusi sama hoolikalt. Salvesta andmebaasi paroolid, API-võtmed ja e-posti mandaadid kontole kuuluvatesse konfiguratsioonifailidesse. Hoia need avalikest veebikataloogidest, versioonihalduskaustadest ja jagatud varukoopia asukohtadest eemal. Kui töötaja, töövõtja või klient ei vaja enam juurdepääsu, eemalda see, selle asemel et eeldada, et vanad mandaadid jäävad ohutuks.

Piira shelli, SSH ja ajastatud toimingute juurdepääsu​

Kõik majutuskasutajad ei vaja SSH-d. Kliendile, kes haldab ainult lihtsat veebisaiti, võib piisata failide haldamisest juhtpaneeli või SFTP kaudu. Arendajatele ja agentuuridele võib SSH olla juurutuste, Composer'i, WP-CLI ja logide kontrollimise jaoks tõeliselt kasulik. Praktiline vastus ei ole selle kõikjal blokeerimine, vaid sellele teadlikult juurdepääsu andmine.

Kasuta võimaluse korral paroolide asemel SSH-võtmeid. Keela root-kasutaja otselogimine, väldi jagatud administraatorikontosid ja anna töötajatele eraldi nimelised kontod, et toiminguid saaks jälgida. Kui kasutaja vajab ainult failiedastust, kaalu konto piiramist SFTP-ga. Kui kasutaja vajab shelli, veendu, et ta ei saaks lugeda teiste kasutajate kodukatalooge ega kasutada ohtlikke õiguste suurendamise võimalusi.

Croni tööülesanded vajavad sama tähelepanu. Käivita iga ajastatud töö selle omaniku kasutajana, mitte root-kasutajana ega ühise veebikonto all. Katkine cron-töö võib täita ketta, saata tuhandeid e-kirju või käivitada kuluka skripti korduvalt. Määra selged piirangud ja vaata üle tööd, mida pole kaua puudutatud.

Sea igale kontole ressursipiirangud​

Turvalisus ja stabiilsus kohtuvad ressursside haldamisel. Üks konto võib mõjutada kõiki teisi kontosid nende failidesse sisse murdmata, kasutades lihtsalt ära protsessori, mälu, protsessid, kettaruumi või inode'id. Ressursipiirangud hoiavad liiklussööstu, vigase päringu või juhusliku tsükli põhjustatud probleemid nende tekitanud konto piires.

Kasuta oma Linuxi keskkonna toetatavaid juhtimisvõimalusi, näiteks protsessipiiranguid, PHP-FPM-i protsessikogumi seadeid, kettakvoote ja süsteemitaseme cgroup'e. Jälgi tegelikku kasutust enne arvväärtuste määramist. Liiga madal piirang võib häirida seaduslikku e-kaubanduse liiklust, taustal tehtavaid importimisi või varukoopiaid. Liiga kõrge piirang pole eriti piirav.

Võimaluse korral jälgi vähemalt iga konto protsessori koormust, mälukoormust, kettakasutust, inode'ide kasutust, protsesside arvu, nurjunud sisselogimisi ja väljaminevate e-kirjade hulka. Reaalajas jälgimine muudab „server tundub aeglane” kasulikuks vastuseks: milline kasutaja, milline protsess ja millal see algas.

Lisa isoleerimismeetmeid, kuid ära pea neid raviks​

Chroot-keskkonnad, konteinerid ja virtualiseerimine võivad kasutajate vahele luua tugevamad piirid. Konteinerid on eriti kasulikud, kui kliendid vajavad kohandatud käituskeskkondi, sõltuvusi või teenusetaseme juhtimist, mis muidu ühes operatsioonisüsteemis konflikti läheksid. Virtuaalmasinad pakuvad veelgi tugevamat eraldatust, kuid nende haldamine on kulukam.

Need tööriistad on abiks, kuid ei asenda õiguste haldamist, paikamist ega turvalisi mandaate. Konteiner, mis töötab root-kasutajana ja mille hosti ühendatud kataloog on kirjutatav, ei taga klientide vahel turvalist piiri. Samamoodi võib chroot-keskkond piirata nähtavat juurdepääsu failisüsteemile, kuid ei pruugi ohjeldada kõiki rakendustaseme probleeme. Vali riskile vastav kiht ja seadista see hoolikalt.

Praktiline isoleerimise kontrollnimekiri​

Enne uue majutuskonto lisamist kontrolli järgmisi olulisi punkte:

  • Kontol on oma Linuxi kasutaja, kodukataloog, veebisaidi failid, logid ja ajutised asukohad.
  • PHP või muu rakenduse käituskeskkond töötab selle kasutaja all, mitte ühise teenuseidentiteediga.
  • Kontol on eraldi andmebaasi mandaadid, mis annavad juurdepääsu ainult selle enda andmebaasile.
  • Failide omandiõigus ja õigused takistavad kontodevahelist lugemist ja kirjutamist.
  • SSH, SFTP, cron-tööd, varukoopiad ja ressursipiirangud on antud ning seadistatud just selle konkreetse konto jaoks.

Juhtpaneel peaks need piirid nähtavaks tegema, mitte peitma neid serverižargooni taha. FASTPANEL aitab administraatoritel hallata eraldi kontosid, domeene, andmebaase ja serveri tegevust ühes selges tööruumis, mis hõlbustab hea isolatsiooni säilitamist serveri kasvades.

Jätka kontrollimist ka pärast seadistamist​

Isoleerimine pole ülesanne, mille saad ühe korra ära teha ja siis unustada. Uued pluginad, migreerimisskriptid, käsitsi muudetud õigused ja kiirustades tehtud tugiparandused võivad seda aja jooksul nõrgendada. Vaata pärast saidi migreerimist kontode omandiõigused üle, otsi kõigile kirjutatavaid faile, eemalda mitteaktiivsed kasutajad, paigalda turvauuendused ning testi varukoopiaid, andmata varundusprotsessidele tarbetut juurdepääsu kõigile kontodele.

Parim seadistus on selline, millest su meeskond saab aru ja mida suudab pinge all hallata. Määra igale kasutajale selge piir, tee erandid harvaks ja dokumenteerituks ning lase serveril vaikselt hoolitseda selle eest, et ühe veebisaidi halb päev ei muutuks kõigi probleemiks.

Serverite avariitaaste testi näide

· 4 min lugemine

Avaldatud 31. oktoobril 2026

Serverite avariitaaste testi näide

Varukoopia, mida pole kunagi taastatud, ei ole veel taasteplaan. See on lihtsalt lootusrikas fail, mis asub kusagil mujal. See avariitaaste testi näide näitab, kuidas väike majutustiim, agentuur või serveriomanik saab testida realistlikku tõrget, muutmata tavapärast õppust tootmiskeskkonna intsidendiks.

Eesmärk on lihtne: tõestada, et suudate taastada teenused, mida inimesed tegelikult kasutavad, ettevõttele sobiva aja jooksul. See tähendab veebisaite, andmebaase, DNS-kirjeid, e-posti, kui seda majutatakse samas serveris, ning juurdepääsu, mida on vaja pärast taastamist kõige haldamiseks.

Mida peaks avariitaaste test tõestama​

Kasulik test teeb enamat kui kinnitab, et varundustöö on lõpule jõudnud. See annab vastused praktilistele küsimustele: kas leiate õige varukoopia? Kas suudate selle puhtasse serverisse taastada? Kas veebisait laaditakse õigesti? Kas andmebaas on piisavalt ajakohane? Kas volitatud tiimiliige saab sisse logida ja juhtimise üle võtta?

Siin muutuvad oluliseks kaks taaste-eesmärki. Taastepunkti eesmärk ehk RPO määrab, kui palju andmeid võite endale lubada kaotada. Kui varukoopiaid tehakse igal ööl, võite kaotada kuni ühe päeva muudatused. Taasteaja eesmärk ehk RTO määrab, kui kaua võib teenus kättesaamatu olla. Isiklik portfoolio võib taluda mitmetunnist katkestust. Veebipood, mis võtab tellimusi vastu, tõenäoliselt ei saa seda endale lubada.

Määrake need eesmärgid enne õppust. Vastasel juhul võib taastamine näida edukas lihtsalt seetõttu, et see lõpuks õnnestus, isegi kui see võttis kuus tundi, ehkki ettevõte vajas teenust tagasi ühe tunni jooksul.

Avariitaaste testi näide: rikkis veebiserver​

Kujutage ette agentuuri, mis majutab ühes Linuxi serveris 25 kliendi veebisaiti. Serverist tehakse iga päev täielik varukoopia, andmebaasidest varukoopiad iga nelja tunni järel ning varukoopiaid hoitakse tootmisserverist eraldi. Ühel esmaspäeva hommikul muudab kettarike serveri kättesaamatuks.

Testi jaoks ärge tootmiskeskkonda välja lülitage. Looge kontrollitud simulatsioon eraldi taasteserveris või isoleeritud virtuaalmasinas. Valige esimese õppuse jaoks kõigi 25 asemel üks tüüpiline veebisait. Valige sait, millel on andmebaas, meediafailide üleslaadimine, SSL, ajastatud ülesanded ja päris administraatori sisselogimine. Lihtne staatiline leht on liiga väike proovikivi, et palju tõestada.

Testistsenaariumi võib kirja panna järgmiselt:

Intsident: tootmisserver on kettarikke tõttu jäädavalt kättesaamatu.

Taaste-eesmärk: taastada valitud veebisait ja selle andmebaas asendusserverisse 90 minuti jooksul, kaotamata rohkem kui nelja tunni andmeid.

Edukriteeriumid: veebisait avaneb ajutise hostinime või hosts-faili testi kaudu, lehed laaditakse HTTPS-i kaudu, administraatorialale saab sisse logida, värske sisu on olemas, üleslaaditud failid kuvatakse, vormid töötavad õigesti, ajastatud ülesanded käivituvad ja serverilogides pole kriitilisi rakendusvigu.

See on sihipärane test, kuid toob esile asjaolud, mis tavaliselt viivitusi põhjustavad: puuduvad juurdepääsuandmed, mittetäielikud varukoopiad, DNS-iga seotud eeldused, versioonide ühildumatus ja ebaselge vastutus.

Enne testi tehke taastamise käik selgeks​

Taastamistest ei tohiks sõltuda sellest, kas keegi mäletab kahe aasta tagust käskude kogu. Pange kirja, kus varukoopiaid hoitakse, kuidas neile ligi pääseb, kes saab DNS-i muudatused heaks kiita ja millised teenused tuleb esimesena taastada.

Veenduge, et teie varukoopiate salvestuskoht asub tootmisserverist eraldi. Ainult veebisaitidega samal kettal hoitavad varukoopiad on kasulikud kogemata kustutatud failide taastamiseks, kuid serveri kaotuse korral pole neist suurt abi. Kontrollige ka, et taastamiseks vajalikud juurdepääsuandmed oleksid kättesaadavad ka siis, kui server ei tööta. See hõlmab juurdepääsu varukoopiate salvestuskohale, domeeniregistraatorile ja DNS-i teenusepakkujale, SSH-võtmeid, litsentsiandmeid ning kõiki vajalikke rakenduse saladusi.

Kui kasutate serveri halduspaneeli, dokumenteerige nii klõpsud kui ka tehnilised sätted. See pole otsetee. Nii saab taastamise muuta korratavaks selle inimese jaoks, kes intsidendi ajal saadaval on. FASTPANEL aitab hoida veebisaite, andmebaase, varukoopiaid ja serveri sätteid ühes hallatavas kohas, kuid test vajab siiski selget vastutajat ja tõendusmaterjali.

Korraldage õppus ohutus järjekorras​

Käivitage taimer, kui tiim saab simuleeritud intsidendi teate. Pange kirja kellaaeg, iga toimingu tegija ja kõik otsused, mis takistavad edasiliikumist. Need märkmed on osa testi tulemusest, mitte lihtsalt asjaajamine asjaajamise pärast.

Esmalt seadistage taastekeskkond. Kasutage võimaluse korral võimalikult sarnaseid operatsioonisüsteemi ja nõutavate käituskeskkondade versioone. Täielik koopia pole alati vajalik, kuid operatsioonisüsteemi, PHP versiooni, andmebaasi versiooni ja veebiserveri konfiguratsiooni samaaegne muutmine raskendab tõrkeotsingut. Kui taastekeskkond erineb, dokumenteerige need erinevused.

Seejärel laadige valitud varukoopia alla ja kontrollige selle kuupäeva. Taastage veebisaidi failid ja andmebaas ning lisage seejärel rakenduse konfiguratsiooniväärtused, mida on ühenduse loomiseks vaja. Ärge eeldage, et konfiguratsioonifailid sisaldavad kõike vajalikku. Paljud rakendused sõltuvad keskkonnamuutujatest, API-võtmetest, e-posti sätetest, cron-töödest või õigustest, mis asuvad väljaspool veebisaidi kataloogi.

Tehke taastatud sait kättesaadavaks ajutise URL-i, testdomeeni või kohaliku hosts-faili kirje kaudu. Ärge suunake avalikku DNS-i taasteserverisse enne, kui teate, et sait töötab. Kontrollige avalehte, mitut sisemist lehte, pilte, vorme, kontole sisselogimist ja haldusala. WordPressi saidi puhul kontrollige ka püsiviiteid, pluginaid, üleslaaditud faile ja ajastatud avaldamist.

Seejärel kontrollige saidiga seotud teenuseid. Veenduge, et SSL-sertifikaadi saab paigaldada või uuendada, väljaminev e-post on seadistatud ootuspäraselt, ajastatud ülesanded on olemas ning andmebaasi kasutajatel on ainult neile vajalikud õigused. Avalehe edukas laadimine on hea algus, mitte lõpp-punkt.

Testige ka tõrkesiirde otsust​

Tehniline taastamine on vaid pool avariitaastest. Teine pool on otsustada, millal ja kuidas liiklus asendusserverisse suunatakse.

Selle õppuse käigus simuleerige DNS-i muudatust pärast seda, kui taastatud sait on kontrollid läbinud. Mõõtke, kui kaua võtab muudatuse ettevalmistamine ja sellest teavitamine, mitte ainult seda, kui kaua DNS-i levimine internetis aega võtab. DNS-i väiksemad TTL-väärtused võivad ooteaega lühendada, kuid need tuleks paika panna enne katkestust. TTL-i muutmine intsidendi ajal aitab harva kohe, sest lahendajad võivad vana väärtuse juba vahemällu salvestanud olla.

Kui teie lahendus kasutab koormusjaoturit, pöördpuhverserverit või pilvepõhist tõrkesiirdeteenust, testige ainult DNS-ile lootmise asemel seda mehhanismi. Õige lähenemisviis sõltub teie arhitektuurist. Mõne ettevõtte veebisaidiga üksikserveri saab DNS-i kaudu täiesti hästi taastada. Majutusteenuse pakkuja või suure tehingumahuga pood võib vajada kiiremat tõrkesiirdelahendust ja varukeskkonda, mis on kasutuselevõtuks valmis.

Pange kirja tulemused, mille põhjal saab tegutseda​

Õppuse lõpus ärge kirjutage lihtsalt „taastamine õnnestus”. Pange kirja tegelik taastamisaeg, varukoopia vanus, ebaõnnestunud kontrollid ja vajalikud käsitsi tehtavad toimingud. Võrrelge neid näitajaid oma RTO ja RPO-ga.

Näiteks võib tiim taastada veebisaidi 52 minutiga, kuid avastada, et uusim andmebaasi varukoopia on kuus tundi vana. Serveri taastamine vastas 90-minutilisele RTO-le, kuid andmete taastamine ei vastanud neljatunnisele RPO-le. See on siiski väärtuslik tulemus, sest osutab konkreetsele parandusele: teha andmebaasist sagedamini varukoopiaid või võtta vajaduse korral kasutusele tehingutaseme kaitse.

Levinud probleemid on ebapiisav varukoopiate säilitamine, testimata juurdepääsuandmed, varukoopia, millest üleslaaditud failid puuduvad, ühildumatud tarkvaraversioonid ning DNS-i juurdepääs, mis on seotud ühe töötaja kontoga. Parandage esmalt kõige suurema riskiga probleem, määrake vastutaja ja seadke tähtaeg. Järeltegevuseta test on vaid sama probleemi peaproov.

Kui sageli peaksite teste tegema?​

Enamiku väikeettevõtete jaoks on kord kvartalis tehtav taastamistest praktiline lähtekoht. Testige sagedamini pärast suuri muudatusi, näiteks serveri migreerimist, uue varundusteenuse pakkuja kasutuselevõttu, andmebaasi uuendamist, rakenduse ümberkujundamist või taristu haldaja vahetumist.

Vahetage testide ulatust. Ühel kvartalil taastage üks kriitiline veebisait ja andmebaas. Järgmisel testige kogu serveri uuesti ülesseadmist. Hiljem testige kontole juurdepääsu tõrget või kogemata kustutamise olukorda. Erinevad tõrked toovad esile erinevad nõrgad kohad ning kasuliku õppetunni saamiseks pole vaja iga kord võimalikult suurt kaost tekitada.

Parim avariitaasteplaan on selline, mille tiim suudab rahulikult ellu viia, kasutades juba käepärast teavet. Pange järgmine test kalendrisse enne, kui see õppus mälust kaob, ning muutke taastamine iga korraga veidi kiiremaks ja selgemaks.

Skaleeritav edasimüügi veebimajutuse taristu

· 5 min lugemine
Customer Care Engineer

Avaldatud 10. novembril 2026

Skaleeritav edasimüügi veebimajutuse taristu

Edasimüüja võib müüa viimistletud veebimajutuspaketi ühe pärastlõunaga. Tegelik töö on hoida 80 kliendi veebisaiti kiire, teistest eraldatuna ja varundatuna ning tagada nende lihtne tugi. Just siin lakkab edasimüügi veebimajutuse taristu olemast tagaplaanile jääv detail ja muutub sinu maine aluseks.

Kliendid küsivad harva, millist veebiserverit, salvestuskihti või varundusprotsessi sa kasutad. Nad märkavad, kui WordPressi uuendus veebisaidi rivist välja viib, teise kasutaja suur koormus nende e-poe aeglustab või taastamine muutub kolmepäevaseks klienditoe päringuks. Hea taristu võimaldab sul kasvada, ilma et iga uus klient tähendaks järjekordset hilisõhtust hooldustööd.

WordPressi testkeskkonna turvaline loomine

· 5 min lugemine
Customer Care Engineer

Avaldatud 8. novembril 2026

WordPressi testkeskkonna turvaline loomine

Pistikprogrammi uuendamine ei tohiks olla katsetus veebisaidil, mis kogub müügivihjeid, töötleb tellimusi või esindab teie ettevõtet. WordPressi testkeskkonna loomisel saate privaatse koha, kus muudatusi katsetada enne, kui külastajad neid näevad. See tähendab vähem ootamatuid küljenduse katkemisi, vähem kassaprobleeme ja palju vähem pinget, kui klient küsib: „Kas saame seda täna muuta?”?

Testkeskkond ei ole luksus, mis on mõeldud ainult suurtele arendusmeeskondadele. See on WordPressi saidi vastutustundliku haldamise praktiline osa. Seadistamine võib olla lihtne, kuid üksikasjad on olulised: halvasti eraldatud testkeskkonna koopia võib saata klientidele testmeile, ajada otsingumootorid segadusse või kirjutada juurutamise käigus üle värsked avaliku saidi andmed.

Veebisaitide varukoopiate säilitamise juhend

· 4 min lugemine
Customer Care Engineer

Avaldatud 6. novembril 2026

Veebisaitide varukoopiate säilitamise juhend

Kell 2 öösel pole kuigi lohutav, kui varukoopia on olemas, kuid sellest ei saa veebisaidi õiget versiooni taastada. Praktiline varukoopiate säilitamise juhend algab lihtsa küsimusega: kui palju aega peaks saama tagasi minna, kui midagi läheb katki, kustutatakse või satub ohtu?

Väikeettevõtte veebisaidi puhul võib vastus olla mõni nädal. Klientide veebipoodide, andmebaaside ja e-posti haldamisega tegeleva agentuuri puhul võib see olla mitu kuud või kauem. Õige poliitika ei tähenda kõigi varukoopiate igavesti alleshoidmist. Eesmärk on hoida alles piisavalt puhtaid ja taastatavaid koopiaid, et lahendada tegelikke probleeme, muutmata salvestusruumi kulusid ja haldust uueks probleemiks.

Toimivad WordPressi parimad juurutusmeetodid

· 5 min lugemine
Customer Care Engineer

Avaldatud 4. novembril 2026

Toimivad WordPressi parimad juurutusmeetodid

WordPressi uuendus võib olla kaheminutiline töö, kuni see asendab toimiva plugina, jätab andmebaasimuudatuse arvestamata või jõuab valele saidile. Seepärast ei seisne parimad WordPressi juurutusmeetodid niivõrd failide kiires üleslaadimises, kuivõrd selles, et iga muudatus oleks etteaimatav, tagasipööratav ja seda haldava meeskonna jaoks sobiv.

Pole olemas üht juurutuse töövoogu, mis sobiks igale veebisaidile kõige paremini. Kolme tutvustava veebisaiti hooldaval vabakutselisel on vaja teistsugust lähenemist kui agentuuril, kus klientide jaoks on testkeskkonnad; mõlemad vajavad aga midagi lihtsamat kui habras skriptide pundar. Õige valik sõltub sellest, kui sageli väljalaskeid teete, kes saidil muudatusi teeb, kui palju on kohandatud koodi ja kui kulukas oleks eksimus.

Serveri tugevdamine hoiab saidid turvaliselt töös

· 5 min lugemine
Customer Care Engineer

Avaldatud 2. novembril 2026

Serveri tugevdamine hoiab saidid turvaliselt töös

Uue veebisaidi saab mõne minutiga võrgus tööle panna. Turvauuenduse vahelejätmine, andmebaasi pordi avalikuks jätmine või ühe parooli korduv kasutamine võib selle töö sama kiiresti nurjata. Serveri tugevdamine on praktiline protsess, mille käigus vähendatakse selliseid võimalikke sisenemiskohti, et server teeks ainult seda, mida tal on vaja teha, ja ainult nende inimeste jaoks, kes tõesti vajavad juurdepääsu.

Eesmärk ei ole muuta Linuxi serverit võimatult hallatavaks punkriks. Eesmärk on teha mõistlikke valikuid enne, kui ründaja, rikkis pistikprogramm või kogemata tehtud konfiguratsioonimuudatus need sinu eest ära teeb. Parim lahendus on piisavalt turvaline, et maandada sinu tegelikke riske, ja piisavalt lihtne, et sa seda ka järgmisel kuul hooldaksid.

Kas tasuta juhtpaneelid on veebimajutuseks töökindlad?

· 4 min lugemine
Customer Care Engineer

Avaldatud 29. oktoobril 2026

Kas tasuta juhtpaneelid on veebimajutuseks töökindlad?

Juhtpaneel võib paista täiesti korras, kuni sertifikaadi uuendamine ebaõnnestub, andmebaas täidab ketta või serveri värskendus muudab midagi, millest sinu veebisaidid sõltuvad. See ongi küsimuse tegelik proovikivi: kas tasuta juhtpaneelid on töökindlad? Võivad küll olla, kuid ainuüksi hinnasilt ei ütle peaaegu midagi selle kohta, kas juhtpaneeli on tootmiskeskkonnas ohutu kasutada.

Isikliku projekti jaoks võib piisata hästi hooldatud tasuta juhtpaneelist. Agentuuri serveri, veebipoe või klientide veebisaitide eest vastutava veebimajutusettevõtte puhul on töökindlusel laiem tähendus. See hõlmab turvavärskendusi, taastamisvõimalusi, prognoositavat jõudlust, dokumentatsiooni ja võimalust saada abi enne, kui väikesest probleemist saab pikk öö.

Linuxi juhtpaneelide võrdlus paremaks majutuseks

· 4 min lugemine
Customer Care Engineer

Avaldatud 27. oktoobril 2026

Linuxi juhtpaneelide võrdlus paremaks majutuseks

Serveri juhtpaneel peaks aitama aega kokku hoida, kui sait vajab tähelepanu, mitte tekitama peas uut tugipäringut. Linuxi juhtpaneelide võrdluse tegelik väärtus ei seisne kõige pikema funktsiooniloendi leidmises. Oluline on leida juhtpaneel, mis võimaldab veebisaite juurutada, hooldada, tõrkeotsingut teha ja kasvatada, muutmata tavalist tööd käsureal seiklemiseks.

Vabakutselise jaoks võib see tähendada kliendi WordPressi saidi kiiret käivitamist. Agentuuri jaoks võib see tähendada kontode lahushoidmist ja selgeid õigusi. Majutusteenuse pakkuja jaoks tähendab see töökindlat toimimist suures mahus. Õige valik sõltub sinu töökoormusest, meeskonnast ja vajaliku kontrolli määrast, kuid mõned kriteeriumid on olulised peaaegu alati.